
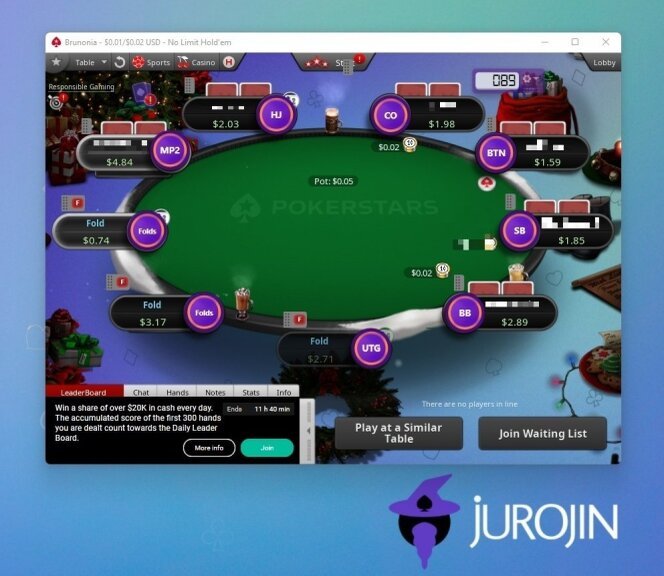
Rund 30 High-Stakes-Pokerspieler könnten durch manipulierte Updates von Drittanbieter-Poker-Software ins Visier genommen worden sein. Das offensichtliche Ziel des Angreifers war es, Zugriff auf die Computer der Gegner zu erhalten und möglicherweise ihre Hole Cards zu sehen.
In den letzten Tagen sind Details zu einem schwerwiegenden Sicherheitsvorfall, der die Online-Poker-Community betrifft, bekannt geworden. Anstatt die Software der Pokerräume direkt zu kompromittieren, zielte der Angreifer auf Drittanbieter-Anwendungen ab, die von Spielern verwendet werden.
Einer der betroffenen Softwareanbieter, Jurojin, hat nun eine detaillierte Erklärung veröffentlicht, in der die Ergebnisse seiner internen Untersuchung dargelegt werden.
Nach Angaben des Unternehmens handelte es sich nicht um einen groß angelegten Angriff, der sich gegen die gesamte Nutzerbasis richtete. Etwa 30 Spieler, die hauptsächlich an High-Stakes-Spielen teilnehmen, könnten gezielt angegriffen worden sein. Jurojin sagt, dass alle bekannten betroffenen Nutzer direkt kontaktiert wurden.
Manipulierte Updates genutzt, um Zugriff zu erhalten
Jurojin ist ein Drittanbieter-Online-Poker-Tool, das Funktionen bietet, die bei der Tischverwaltung, Hotkeys, Einsatzgrößen und Multitabling helfen.
Da die Anwendung parallel zu den Poker-Clients läuft, kann ihre Kompromittierung ein besonders ernstes Sicherheitsrisiko darstellen.
Nach der internen Untersuchung von Jurojin war der Angreifer zwischen Juni 2025 und Juni 2026 in der Lage, intermittierend modifizierte Softwarepakete an eine bestimmte Gruppe von Nutzern zu liefern, anstatt der legitimen Updates.
Einige dieser manipulierten Pakete enthielten Fernzugriffssoftware. Dies hätte dem Angreifer ermöglicht, Informationen zu sehen, die auf dem Computer eines Opfers angezeigt wurden – und in einer Online-Poker-Umgebung könnte das potenziell die Hole Cards des Spielers umfassen.
Nach Angaben des Unternehmens war der letzte bekannte Monat, in dem der Angriff stattfand, Juni 2026.
High-Stakes-Spieler wurden gezielt angegriffen
Die Untersuchung von Jurojin deutet darauf hin, dass die Operation sehr gezielt war.
Die kompromittierte Software wurde nicht automatisch an einen großen Teil der Nutzerbasis verteilt. Stattdessen ersetzte der Angreifer manuell Update-Pakete für eine kleine Gruppe ausgewählter Spieler.
Nach der Erklärung zielte dieselbe Person auch auf andere Anwendungen ab, die von Online-Pokerspielern verwendet werden. IntuitiveTables gehörte zu den Betroffenen, während der Angreifer angeblich auch Phishing-Websites betrieb, die sich als Pokerräume und bekannte Poker-Software ausgaben.
Jurojin sagte, ein bekannter Betrüger werde hinter der Operation vermutet, der hauptsächlich High-Stakes-Gegner ins Visier nahm, um deren Computer zu überwachen und Informationen über deren Hole Cards zu erhalten.
Die Methode stellt eine andere Sicherheitsbedrohung dar als die klassischen "Superuser"-Skandale, die zuvor im Online-Poker zu sehen waren, bei denen der Zugriff auf die internen Systeme einer Pokerplattform es ermöglichte, die Karten der Gegner zu sehen.
In diesem Fall musste der Pokerraum selbst nicht kompromittiert werden. Stattdessen wurde die Software, die auf dem Computer des Spielers lief, zum potenziellen Einstiegspunkt.
Jurojin sagt, es habe den Angriff rekonstruiert
Jurojin sagt, es sei in der Lage gewesen, rückblickend alle relevanten Softwareversionen zu identifizieren, die während des Untersuchungszeitraums verteilt wurden.
Das Unternehmen konnte feststellen, welche Versionen manipuliert wurden und wann diese Versionen an betroffene Spieler geliefert wurden.
Jurojin sagt, es werde die relevanten Daten und Protokolle den Strafverfolgungsbehörden und Cybersicherheitsspezialisten zur Verfügung stellen. Das Unternehmen arbeitet auch mit dem Cybersicherheitsforscher zusammen, der als "Wolf" bekannt ist und die breitere Serie von Angriffen, die die Online-Poker-Community ins Visier nahmen, öffentlich gemacht hat.
Nach Angaben von Jurojin hatten einige bereits vorhandene Sicherheitsmaßnahmen den Angriff erschwert, noch bevor das Unternehmen von dem Vorfall erfuhr.
Unter anderem wurden die für die Kommunikation zwischen der Anwendung und ihren Servern verwendeten Verschlüsselungsschlüssel regelmäßig gewechselt. Jurojin glaubt, dass dies ein Grund war, warum der Angreifer das System nur intermittierend manipulieren konnte.
Zusätzliche Sicherheitsmaßnahmen eingeführt
Nach der Entdeckung der kompromittierten Updates implementierte Jurojin zusätzliche Sicherheitsmaßnahmen.
Der Zugang zu sensiblen Konfigurationsdaten wurde verschärft, alle Downloads von seinen Servern werden jetzt protokolliert, und an Punkten, an denen kritische Serverdaten geändert oder gelöscht werden können, wurde eine Multi-Faktor-Authentifizierung eingeführt.
Jurojin entschuldigte sich in seiner Erklärung bei seinen Nutzern und sagte, die aus dem Vorfall gewonnenen Erkenntnisse würden in die Sicherheitssysteme des Unternehmens einfließen.
Der Fall hebt auch ein breiteres Sicherheitsproblem für Online-Poker hervor.
Die Sicherheit der Spieler hängt nicht nur vom Schutz ab, den die Pokeranbieter selbst bieten. Jede Drittanbieter-Anwendung, die parallel zu einem Poker-Client läuft, kann potenziell eine weitere Angriffsfläche schaffen – und für High-Stakes-Spieler könnte der Zugriff auf einen Computerbildschirm einem Angreifer eines der wertvollsten Informationen liefern: die Hole Cards ihrer Gegner.

0 Kommentare